


Este miércoles 21 de octubre, una emergencia cibernética trascendió a nivel global a partir de dos fallas en el lenguaje PHP, con el que gran parte de los sitios web están creados. A continuación, algunas claves para entender de qué se trata esta situación y qué peligros potenciales hay detrás.
1. ¿Qué es el lenguaje PHP?
Es un formato de programación utilizado para montar páginas en la web. Es gratuito, de código abierto y mantenido voluntariamente, sin necesidad de que los dueños de los sitios web deban interactuar con él.
Por ejemplo, es el motor de WordPress, que apoya al 40% de los blogs, espacios de pequeñas empresas, medios de comunicación y organizaciones gubernamentales. Especialistas en tecnologías web, como la empresa W3Techs, afirman que está presente en casi el 70% de los sitios donde el lenguaje de programación es visible.
Leer tambiénCaos en la red por PHP: gobiernos en todo el mundo cierran sitios web tras alerta de seguridad
2. ¿Qué fue lo que sucedió?
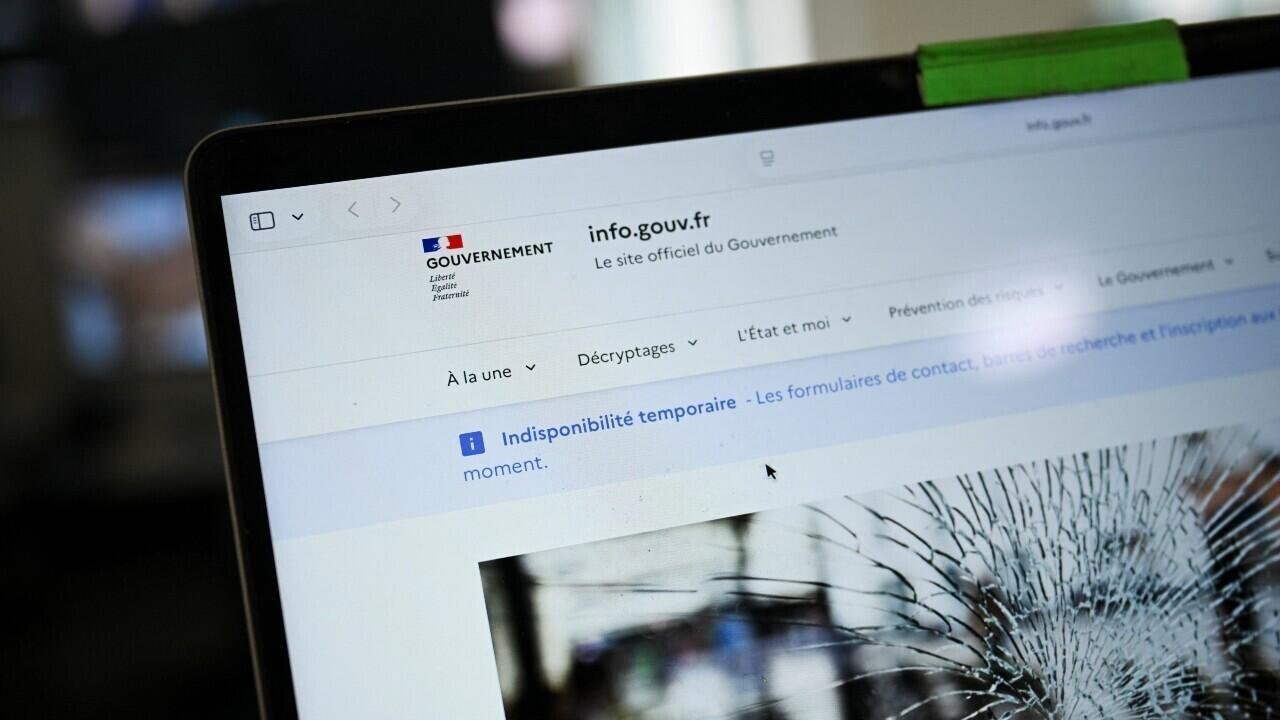
Aún no está completamente claro, pero operadores hallaron dos vulnerabilidades críticas en este sistema de lenguaje, lo que llevó a sitios gubernamentales de distintas partes del mundo, incluyendo casi toda Europa, a quedarse offline durante un tiempo.
Rápidamente, los desarrolladores de PHP se pusieron a trabajar en parches para tapar las dos falencias críticas. No obstante, por sugerencia de las autoridades de ciberseguridad de la Unión Europea, quienes no pudieran aplicar estas soluciones debían salir del servicio web.
3. ¿Qué peligros implican estas fallas?
Estos riesgos son considerados un 9,2 de 10 en la escala de gravedad CVSS v4.0, el sistema de puntuación para estos casos.
El equipo de respuesta a la ciberseguridad de la UE detalló que la calificación apunta a una ejecución remota de código sin autenticación. Es decir, que el servidor queda expuesto a través de internet, y que un atacante puede acceder a él sin necesidad de credenciales ni contraseñas.
En este contexto, quien se aproveche de estas falencias puede robar datos, alterar páginas o comprometer al sistema cibernético.
4. ¿Quién halló la vulnerabilidad?
Investigadores de la empresa de seguridad Calif, junto a OpenAI, reportaron la primera falla de PHP el 11 de agosto. Wiz, una empresa de seguridad perteneciente a Google, también descubrió las vulnerabilidades de forma independiente y reportó otra el 24 de agosto.
“Se encuentran entre las vulnerabilidades más graves descubiertas en PHP y posiblemente en la historia del software”, aseveró Wiz. También agregó la compañía que fallos subyacentes habían estado presentes durante décadas, pero que su explotación superaba la capacidad de los investigadores humanos.
5. ¿A quiénes afectó?
Por ejemplo, alcanzó al proveedor federal alemán de servicios informáticos, quien tuvo que desactivar distintos sitios web. En Francia, el Ministerio del Interior desactivó temporalmente las páginas de las oficinas administrativas de gobiernos locales.
También alcanzó al ministerio de Asuntos Exteriores de Bélgica, aunque confirmaron que no hubo explotaciones de las vulnerabilidades. En Países Bajos, la federación de fútbol nacional, los cinco principales partidos políticos, el Puerto de Rotterdam y sitios de hospitales siguieron las indicaciones preventivas y desconectaron sus sitios web.
Con Reuters